К какой категории персональных данных можно отнести адресную книгу

Об актуальных изменениях в КС узнаете, став участником программы, разработанной совместно с АО »СБЕР А». Слушателям, успешно освоившим программу, выдаются удостоверения установленного образца.

Программа разработана совместно с АО »СБЕР А». Слушателям, успешно освоившим программу, выдаются удостоверения установленного образца.
Что относится к персональным данным? Являются ли государственный регистрационный знак и адрес владельца персональными данными?

В соответствии со ст. 3 Федерального закона от 27.07.2006 N 152-ФЗ «О персональных данных» (далее — Закон N 152-ФЗ) под персональными данными понимается любая информация, относящаяся к прямо или косвенно определенному или определяемому физическому лицу (субъекту персональных данных). По сути, это всевозможные сведения, с помощью которых можно определить (идентифицировать) субъекта персональных данных, что в полной мере согласуется с положениями ст. 2 Конвенции о защите физических лиц при автоматизированной обработке персональных данных, принятой Советом Европы 28.01.1981. То есть правовой защите подлежит лишь та информация о человеке, которая позволяет его персонифицировать. Как видим, Закон N 152-ФЗ определяет персональные данные достаточно широко, поэтому какого-либо перечня сведений, относящихся к персональным данным субъекта, не существует.
Суды к персональным данным относят фамилию, имя, отчество, год, месяц, дату и место рождения, адрес, семейное, социальное, имущественное положение, образование, профессию, доходы (определения Курганского облсуда от 07.09.2017 по делу N 33-2984/2017, Санкт-Петербургского горсуда от 26.03.2013 N 33-3815/13, Московского горсуда от 28.01.2014 N 33-5461/14, Саратовского облсуда от 29.01.2013 по делу N 33-500); информацию о количестве принадлежащих лицу акций (постановление Третьего ААС от 04.10.2011 N 03АП-3752/11) и др.
Однако надлежит учитывать, что не всякий из этих элементов подпадает под защиту Закона N 152-ФЗ, а только те из них, которые в отдельности или в совокупности достоверно указывают на конкретное определяемое лицо.
Сведения об автомобиле (марка, модель, тип, категория, номера агрегатов, идентификационный номер транспортного средства (VIN), мощность двигателя, пробег и др.) таковыми не являются, поскольку они позволяют идентифицировать лишь вещь в ряду схожих с ней, благодаря чему конкретный автомобиль приобретает свойство индивидуально определенной вещи, то есть вещи, единственной в своем роде. Даже государственный регистрационный знак присваивается автомобилю, а не правообладателю (п. 37 Правил государственной регистрации транспортных средств в регистрационных подразделениях Государственной инспекции безопасности дорожного движения Министерства внутренних дел Российской Федерации, утвержденных постановлением Правительства РФ от 21 декабря 2019 г. N 1764).
Соответственно, требования Закона N 152-ФЗ к транспортным средствам не применимы. Поэтому согласие владельца на передачу информации об автомобиле другим лицам не требуется.
Режим конфиденциальности информации (ст. 7 Закона N 152-ФЗ) не распространяется также на случаи обработки обезличенных персональных данных (п. 9 ст. 3 Закона N 152-ФЗ).
Полагаем, что адрес места жительства гражданина сам по себе без указания дополнительной информации о нем не позволяет идентифицировать конкретного субъекта, а потому передача этих сведений сторонней организации не может рассматриваться как нарушение законодательства в области защиты персональных данных. Схожие разъяснения приведены в информации Роскомнадзора от 15 ноября 2017 г. «О размещении личных данных потребителей коммунальных услуг на сайтах управляющих компаний», где указано, что размещение списка должников в объеме «номер квартиры» и «сумма задолженности» не содержит признаков нарушения российского законодательства в области персональных данных. Но указание дополнительных сведений (Ф.И.О. и инициалы), которые позволяют отнести их к конкретному физическому лицу, является грубым нарушением законодательства РФ. Такого же мнения придерживаются суды (смотрите, например, решение Московского районного суда г. Твери Тверской области от 18.02.2016 по делу N 12-24/2016).
Ответ подготовил:
Эксперт службы Правового консалтинга ГАРАНТ
Амирова Лариса
Ответ прошел контроль качества
12 апреля 2023 г.
Материал подготовлен на основе индивидуальной письменной консультации, оказанной в рамках услуги Правовой консалтинг.
Персональные данные: что это такое, как обрабатывать и защищать по закону
Когда сайт или приложение собирает информацию о пользователях (физических лицах), то владелец ресурса считается оператором персональных данных (ПДн). Попробовали разобраться, как это сделать правильно и в рамках действующего законодательства. Личный кабинет в приложении, форма сбора email на сайте или отслеживание геолокации — это все сбор ПДн. Когда владелец ресурса становится оператором ПДн, то подпадает под […]
Когда сайт или приложение собирает информацию о пользователях (физических лицах), то владелец ресурса считается оператором персональных данных (ПДн). Попробовали разобраться, как это сделать правильно и в рамках действующего законодательства.
Личный кабинет в приложении, форма сбора email на сайте или отслеживание геолокации — это все сбор ПДн. Когда владелец ресурса становится оператором ПДн, то подпадает под 152-ФЗ — закон «О персональных данных», в котором много правил, как оператор обязан обращаться с ПДн, чтобы обеспечивать права субъектов ПДн.
Что относится к персональным данным, а что нет
Чтобы определить, что такое ПДн и как с ними работать, обратимся к Федеральному закону №152-ФЗ «О персональных данных». В законе есть следующее определение персональных данных:
«Персональные данные — это любая информация, относящаяся к прямо или косвенно определенному или определяемому физическому лицу»
Телефон, email, фотография, ФИО — все это может считаться ПДн.
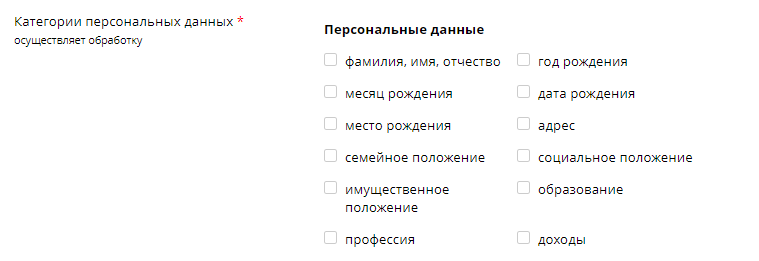 Категории ПДн в форме на сайте Роскомнадзора.
Также к ПДн можно отнести:
- национальность;
- политические, философские и религиозные взгляды;
- место регистрации;
- информацию о здоровье, отпечатки пальцев и образцы голоса;
- информация о судимостях;
- номер телефона и электронная почта;
- СНИЛС, ИНН и паспортные данные;
- ссылки на личные страницы и cookies.
Но есть нюансы. В совокупности друг с другом эти данные могут считаться ПДн, а по отдельности — не всегда. Например, сам по себе адрес электронной почты не ПДн — это абстрактные данные. Но адрес почты «petrov120999@mail.ru», который принадлежит Петрову Петру Петровичу — это ПДн.
Аналогично с телефоном — сам по себе номер это не ПДн. Но если в базе телефонного оператора указано, что владелец номера +7999-999-99-99 — Петров Петр Петрович, то это уже персональные данные. По ним оператор идентифицирует владельца.
Фотографии человека всегда является ПДн, однако они не всегда являются биометрическими ПДн, на обработку которых требуется письменное согласие. К примеру, фото в скане паспорта в личном деле сотрудника. Такая фотография не будет являться биометрией, поскольку не используется для идентификации.
Фамилия, имя и отчество тоже не всегда ПДн. Например, когда мы не знаем человека и без дополнительной информации затруднительно его идентифицировать. Информация «Петров Петр Петрович» ничего нам не говорит — полных совпадений может быть сотни. Но если у нас есть сопоставление, что у Петрова Петра Петровича номер телефона +7-999-999-9999, то это уже ПДн.
Часто ФИО задает контекст и становится ключевой частью в персональной информации, без которой большая часть данных теряет смысл. Например, когда мы анонимно опрашиваем посетителей сайта о размере зарплаты, то не собираем ПДн. Но если через опрос мы выясняем фамилии и имена, то эта информация уже ПДн.
Полного списка ПДн нет. Данные из списка не всегда относятся к ПДн. Поэтому в 152-ФЗ нет эталонного перечня информации, или законченного списка, по которому было бы понятно, из чего состоят персональные данные. Причина в том, что они зависят от контекста.
Если по набору информации можно идентифицировать человека, как личность, то это ПДн. Если для идентификации нужна дополнительная информации — набор данных уже не ПДн.
Примечание. 152-ФЗ не уникален. В Европе действует его аналог — Общий регламент по защите данных (GDPR). GDPR похож на 152-ФЗ, но есть и некоторые различия. Для начала взглянем на типы ПДн.
Типы персональных данных
152-ФЗ делит ПДн на 4 категории:
- общедоступные;
- специальные;
- биометрические;
- иные.
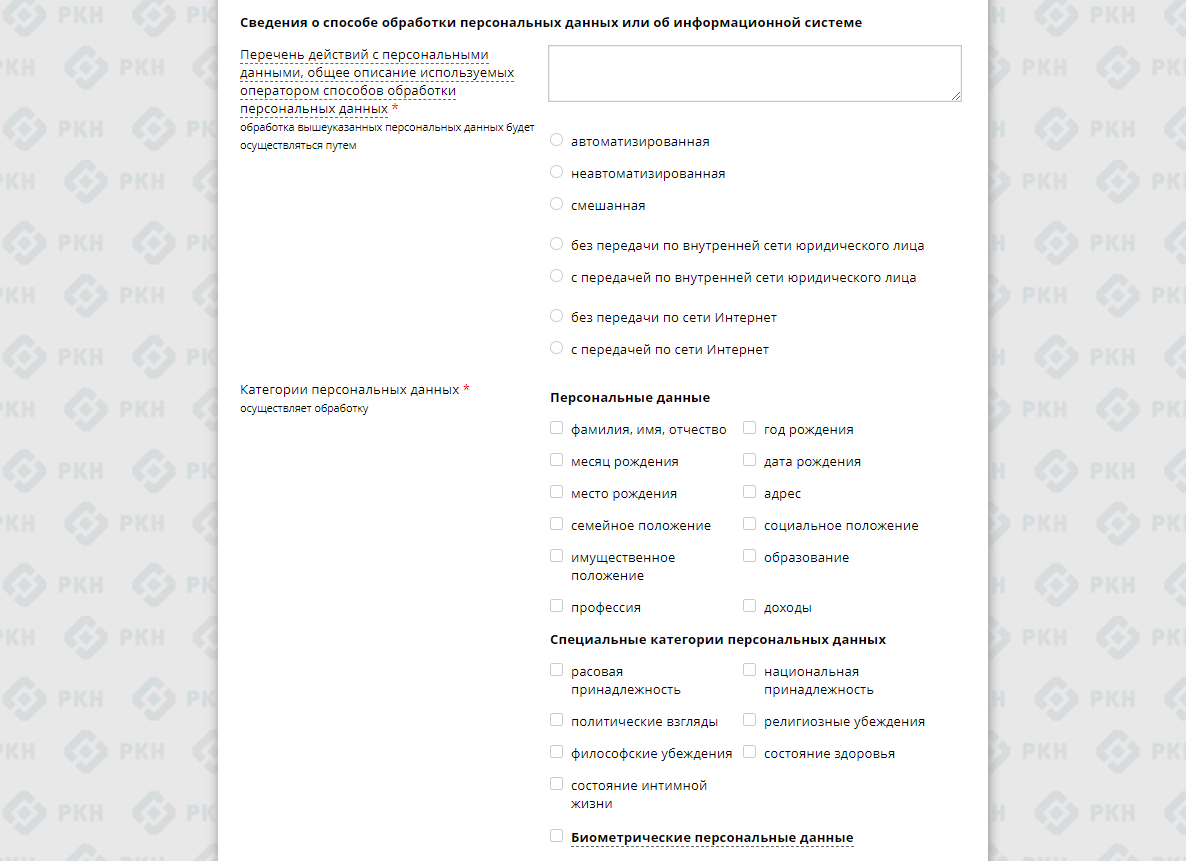 Скриншот с сайта Роскомнадзора с разными категориями.
Общедоступные
Кажется, что данные, которые известны родным, друзьям или работодателю, однако это в корне неверно. По закону ПДн из общедоступных источников — это только справочники и адресные книги, данные в которые заносятся только с согласия субъекта ПДн. Данные, которые можно найти в интернете общедоступными не являются (за исключением случаев, когда пользователь дал согласие сделать их общедоступными).
Специальные
Определенные ПДн входят в категорию специальных, а именно информация о:
- расе, национальности и религии;
- политических и философских взглядах;
- здоровье;
- подробностях личной жизни;
- судимостях.
Биометрические
Это информация о физиологических и биологических особенностях человека:
- отпечатки пальцев;
- генетическая информация;
- рисунок радужной оболочки глаз;
- образцы голоса;
- фотографии, если они используются для идентификации.
Но есть нюанс. В 2013 году Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций разъяснила, что здесь тоже важен контекст:
Если вы сдали кровь для анализов, то это не биометрические данные — информация с результатами не используется, чтобы выяснить личность. Но отпечатки пальцев, которые требуются для входа офис, уже биометрические данные — узоры на пальце используются для опознания личности.
Сюда входят ПДн, что не относятся ко всем предыдущим. Например:
- фамилия, имя, отчество;
- паспортные данные;
- электронная почта или геолокация;
- информация о принадлежности к определенной социальной группе;
- стаж работы.
Субъекты и операторы
В законе есть две сущности: субъект и оператор ПДн.
Субъектом персональных данных считается человек, чьи персональные данные обрабатывает оператор ПДн.
Субъект — это физическое лицо: владелец аккаунта в соцсети, посетитель сайта или покупатель в магазине. Например, клиент интернет-магазина заказал ноутбук, а чтобы его получить, выбрал курьерскую доставку, оставив фамилию, имя, адрес и телефон. По этим данным можно определить личность покупателя (субъекта ПДн), а магазин таким образом становится оператором.
Оператор — это физическое лицо или организация (государственная или частная), которая организует обработку и обрабатывает ПДн, а также определяет цели обработки, состав данных и совершаемые с ними действия.
Например, операторами становятся работодатели, когда соприкасаются с личными данными сотрудников. Даже если сотрудник всего один — работодатель уже оператор.
Как оператору работать с персональными данными
Рассмотрим, как оператору обрабатывать и защищать ПДн.
Условия. Если на сайте или в приложении есть возможность зарегистрироваться, заполнить анкету, заказать товар или подписаться на рассылку — это ресурс уже собирает ПДн. В 9 статье 152-ФЗ сказано, что обрабатывать персональные данные можно только с согласия пользователей (кроме исключений, указанных в статье 6). В интернете согласие получают с помощью конклюдентного действия, а письменную форму согласия заменяют на электронную с помощью усиленной квалифицированной ЭП.
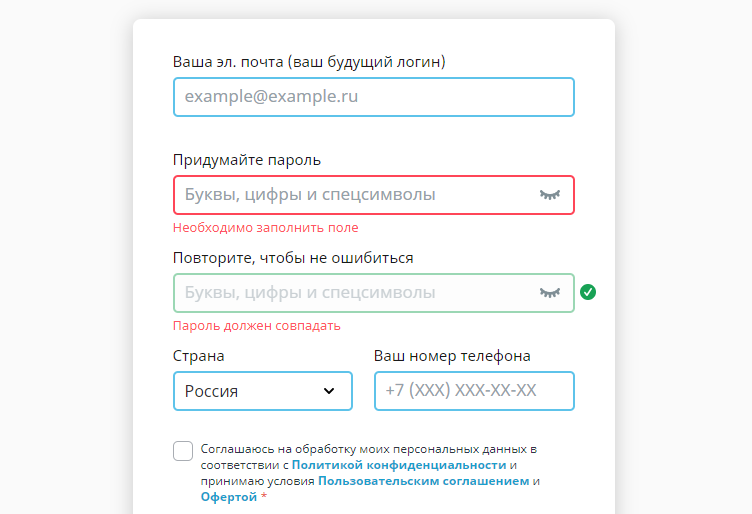 Пример с сайта uchi.ru
Согласие – документ, где указаны конкретные категории ПДн и конкретные цели обработки, для которых осуществляется сбор. Общий подход компании к обработке всех ПДн для всех целей регламентируется документом «Политика конфиденциальности». В электронном виде под каждой формой необходимо добавить чекбокс с текстом: «Даю согласие на обработку персональных данных в соответствии с политикой конфиденциальности». Без «галочки» пользование ресурсом должно быть невозможно.
Для сбора Cookies в рамках соблюдения GDPR тоже понадобится разрешение.
 Пример разрешения.
Обычно новым пользователям показывается всплывающее окно с предупреждением, что сайт собирает Cookies, IP и геолокацию, а если пользователь не согласен, то может не пользоваться сайтом.
Исключения. Согласие на обработку ПДн нужно не всегда. Случаи, при которых обработка персональных данных допускается без согласия субъекта персональных данных, предусмотрены пунктами 2-11 части 1 статьи 6 152-ФЗ, но если кратко, то согласие не обязательно для обработки общедоступных данных, обезличенной статистики и СМИ (при условии соблюдения прав субъекта). При этом все данные, естественно, не должны передаваться третьим лицам. Чаще всего, на сайты, приложения и, в целом, на коммерческие ресурсы в интернете, исключения не распространяются.
Примечание. Когда оператор передает ПДн в облако, у оператора должно быть согласие субъекта на передачу, а также обязательно нужно удостовериться, что инфраструктура соответствует 152-ФЗ по требуемому уровню защищенности и заключить поручение на обработку. Это гарантия спокойной работы и отсутствия в дальнейшем проблем с Роскомнадзором. Например, облако на базе VMware и Облачные серверы в Selectel соответствуют требованиям по 3 уровню защищенности ПДн.
Обработка
Все, что происходит с ПДн — это обработка:
- передача;
- запись;
- хранение;
- извлечение;
- изменение;
- обезличивание;
- анализ;
- удаление.
Сбор — это тоже обработка.
Обработка бывает трех видов:
- Автоматизированная — с помощью СВТ (средств вычислительной техники). Это компьютеры, телефоны и другие электронные устройства, базы данных, программы, скрипты.
- Смешанная — обработка человеком при участии СВТ. Например, когда в бухгалтерии вбивают в программу данные из бумажного заявления на отпуск.
- Неавтоматизированная — без автоматизации, на бумажных носителях.
Условия. Обработка ПДн должна проходить с согласия субъектов. Для обработки должны быть четкие цели, например, для рассылки. В соответствии с целями, можно обрабатывать только ограниченный набор данных и не больше. Например, для рассылки не нужны паспортные данные и ИНН.
Хранение
Если информация о субъектах хранится на серверах, жестких дисках, флешках, в облаке или даже в распечатанном виде — это называется хранением персональных данных.
Условия. К обработке ПДн много требований со стороны 152-ФЗ.
- Данных нужно хранить столько, сколько достаточно для выполнения целей обработки.
- Информация должна храниться так, чтобы можно было определить субъекта, не дольше, чем того требуют цели обработки.
- Если данных не хватает или они неточные, то оператор обязан их уточнить или удалить.
- Если есть базы данных с разными ПДн, собранными для разных целей, их нельзя объединять.
- После обработки ПДн должны быть уничтожены или обезличены.
- Если ПДн передаются в другую страну, нужно удостовериться, что там есть подходящая система защиты, а субъект дал на это отдельное согласие (если страна не входит в перечень стран, обеспечивающих адекватную защиту прав субъектов ПДн).
Субъект может в любой момент запросить у оператора (в письменном или электронном виде с помощью усиленной квалифицированной ЭП) какие данные на него есть, цели обработки и состав данных. А если информация неточная или старая — может потребовать ее обновить.
Защита
Согласно 152-ФЗ, оператор отвечает за все, что происходит с ПДн, даже если привлек сторонних лиц для обработки. Например, если банк собрал базу скан-копий паспортов клиентов, а она попала к мошенникам — отвечает банк. Поэтому информационные системы персональных данных (ИСПДн) должны быть хорошо защищены. Критерий «хорошо» означает в соответствии с уровнем защищенности обрабатываемых данных (УЗ). Уровни защищенности определены в постановлении Правительства 1119 и связаны с категорией ПДн.
Каждый оператор обязан самостоятельно определить уровень защищенности ПДн и настроить IT-инфраструктуру, в соответствии с требованиями. Чтобы было проще ориентироваться, используйте таблицу определения УЗ.
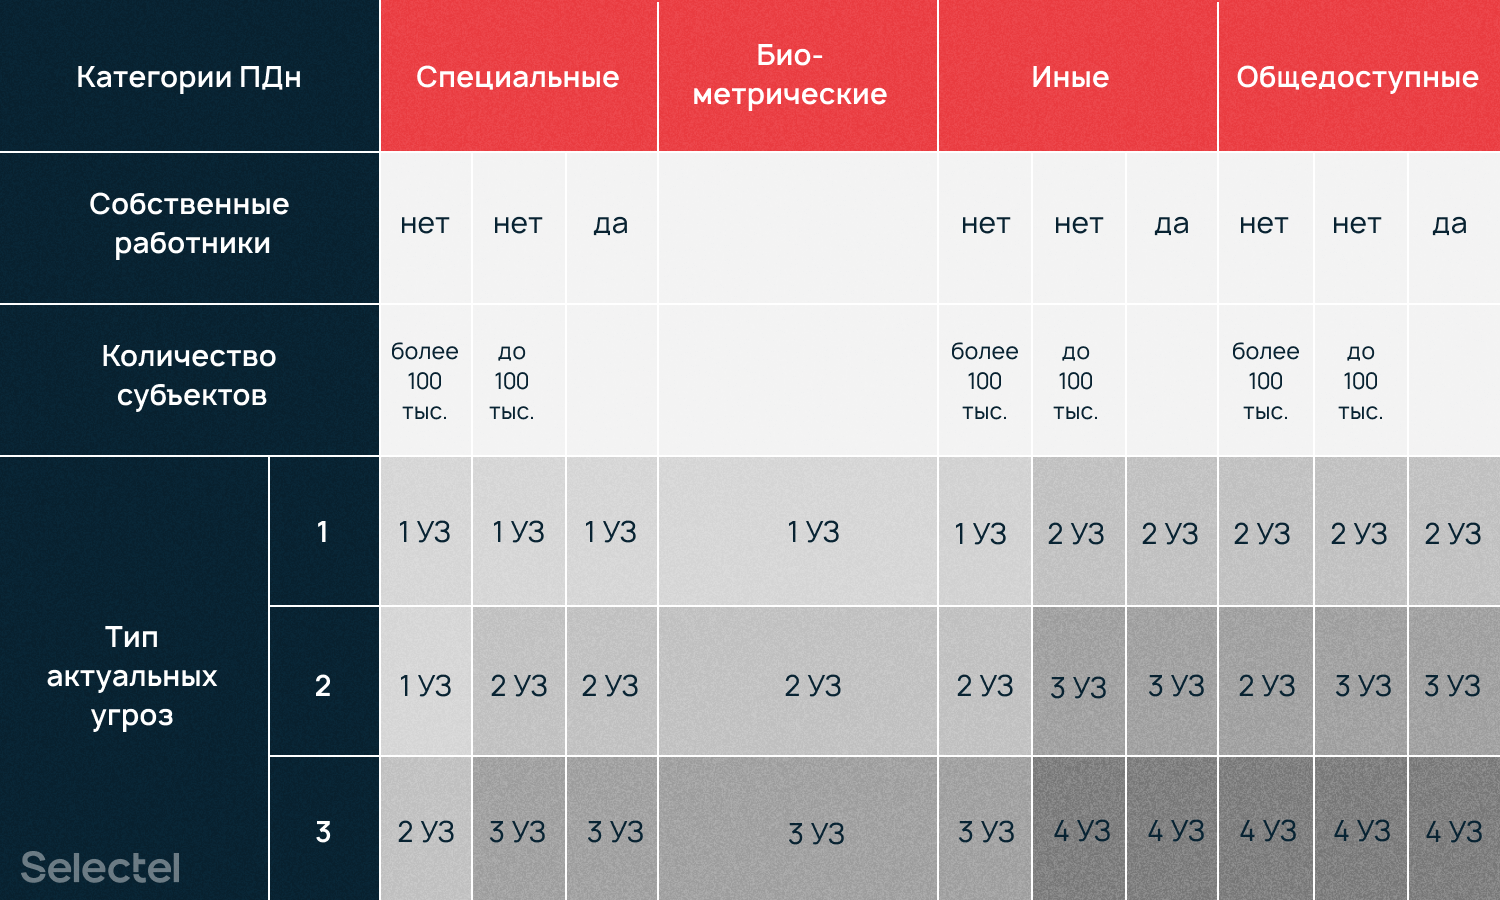 Таблица определения УЗ.
Примечание. Если храните данные в ЦОД, то инфраструктура должна соответствовать требованиям приказа ФСТЭК. Соответствие подтверждается оценкой эффективности принимаемых мер по обеспечению безопасности ПДн. Аттестованный сегмент ЦОД Selectel соответствует требованиям по 1 уровню защищенности ПДн и 1 классу защиты государственных информационных систем.
Операторы обязаны (кроме случаев, указанных в части 2 статьи 22 152-ФЗ) подать уведомление в Роскомнадзор, чтобы организацию внесли в реестр операторов ПДн. В заявлении обязательно указать какие меры предприняты для защиты, какие ПДн и где будете хранить.
Документы
Подготовить оборудование, ПО и инженерные системы недостаточно. Для обработки ПДн нужно еще много документов:
- Политика в отношении обработки персональных данных. Общедоступный документ, отражающий политику компании в части обработки ПДн.
- Модель угроз безопасности информации. В документе описываются актуальные для информационной системы персональных данных угрозы.
- Приказ о назначении ответственного за обеспечение безопасности персональных данных — обычно назначают сотрудника службы информационной безопасности. Он будет отвечать за обеспечение безопасности ПДн.
- Приказ о назначении ответственного за организацию обработки персональных данных – обычно назначают сотрудника юридического отдела, который отвечает за правильную организацию процесса обработки ПДн и соблюдение прав субъектов.
- Акт оценки вреда субъектам ПДн. Документ, в котором производится оценка вреда, который может быть причинен субъектам ПДн в случае нарушения требований 152-ФЗ.
Это неполный список из организационных документов. Список названий займет слишком много места, поэтому оставим ссылку на большой список.
Ответственность
Роскомнадзор проверяет компании — собирают ли они ПДн и зарегистрировались ли как оператор, если это необходимо. За нарушения штрафует, согласно статье 13.11 КоАП РФ.
Например, за незаконную обработку без согласия штраф от 1 до 30 тысяч рублей, в зависимости кто нарушил: физлицо, юрлицо или должностное лицо. Также штрафуют, если оператор не защищает информацию или не обеспечивает запись, систематизацию, накопление, хранение, уточнение (обновление, изменение), извлечение персональных данных в базах данных, находящихся на территории России.
Штрафы можно получить не только за халатное отношение к ПДн, но и если не разработать соответствующую документацию или приказы. Например, если нет «Политики в отношении обработки персональных данных» возможен штраф от 700 рублей до 30 тысяч. А если нет «Модели угроз безопасности» — штраф от 1 тысячи для физлиц до 50 тысяч рублей для юрлиц.
Примечание. Хранение данных в облаке не снимает ответственности с оператора. ЦОД — промежуточное звено, третье лицо. Инфраструктура, соответствующая требованиям, помогает оператору не беспокоиться о требованиях регулятора в зоне ответственности провайдераа. Но вся ответственность перед субъектом лежит на операторе.
Краткий чек-лист для обработки ПДн
Персональные данные — информация, которая относится к конкретному человеку: ФИО, номер телефона, e-mail, группа крови или фотография.
При обработке ПДн, нужно соблюдать требования 152-ФЗ:
- Зарегистрироваться в Роскомнадзоре, как оператор (кроме исключений, перечисленных в части 2 статьи 22)
- Получать согласие у субъекта и не собирать лишние данные.
- Отвечать на обращения субъектов и предоставлять всю информацию.
- Собирать и хранить информацию только для достижения определенных целей в определенный срок.
- Защищать ПДн по закону.
- Уточнять, блокировать или уничтожать ПДн по заявлению субъектов или когда достигли целей.
В законе, постановлениях и других документах, связанных со 152-ФЗ, нет четких указаний или чек-листов, что делать в разных случаях, чтобы работать по закону. Поэтому у нас есть только примерные списки действий при работе с ПДн, которые можете использовать.
Новое о персональных данных
С 1 марта 2021 года вступили в силу изменения в Федеральном законе от 27.07.2006 № 152-ФЗ «О персональных данных» (далее – Закон № 152-ФЗ), касающиеся общедоступных персональных данных (ПД). Сейчас вместо них появились «персональные данные, разрешенные к распространению». О том, что это за данные, все ли сотрудники располагают ими, какие действия осуществлять работодателю в связи с изменениями и как составить согласие на распространение таких ПД, читайте далее.
Общедоступные персональные данные
Персональными данными по Закону № 152-ФЗ считается любая информация, относящаяся к прямо или косвенно определенному или определяемому физическому лицу (субъекту ПД).
На передачу или распространение данных о ком-либо требуется согласие их субъекта, за исключением случаев, установленных законодательством (согласие не требуется при передаче ПД определенным органам и в определенных случаях).
К сведению: не требуется согласие работника на передачу персональных данных третьим лицам в целях предупреждения угрозы жизни и здоровью работника, в ФСС, ПФ РФ, налоговые органы, военные комиссариаты, прокуратуру, правоохранительные органы, ГИТ, суд (Разъяснения Роскомнадзора «Вопросы, касающиеся обработки персональных данных работников, соискателей на замещение вакантных должностей, а также лиц, находящихся в кадровом резерве»).
Ранее в Законе № 152-ФЗ было такое определение: общедоступные персональные данные – это ПД, доступ неограниченному кругу лиц к которым предоставлен с согласия субъекта ПД или на которые в соответствии с федеральными законами не распространяется требование соблюдения конфиденциальности. То есть эти данные размещались их субъектом или с его согласия в общедоступных источниках. Статья 8 Закона № 152-ФЗ относит к таким источникам справочники, адресные книги. Это также могут быть социальные сети и другие интернет-ресурсы.
К общедоступным сведениям относились фамилия, имя, отчество, год и место рождения, адрес, абонентский номер, сведения о профессии, фото и др. Общедоступные сведения в любое время могли быть исключены из общедоступного источника по требованию субъекта ПД либо по решению суда или иных уполномоченных государственных органов.
Общедоступные данные по-новому
С 1 марта 2021 года вместо общедоступных данных появилось понятие «персональные данные, разрешенные субъектом персональных данных для распространения» – сведения о субъекте, доступ к которым субъект предоставил неограниченному кругу лиц путем дачи согласия на обработку этих ПД, разрешенных им для распространения в порядке, предусмотренном Законом № 152-ФЗ (ст. 3 Закона № 152-ФЗ).
При этом под распространением персональных данных в новой редакции понимаются действия, направленные на их раскрытие неопределенному кругу лиц.
К сведению: в прежней редакции закона распространением назывались действия, направленные на передачу ПД определенному кругу лиц или на ознакомление с ПД неограниченным кругом лиц, в том числе обнародование в средствах массовой информации, размещение в информационно-телекоммуникационных сетях или предоставление доступа к ПД каким-либо иным способом.
Таким образом, прежде чем разместить для неограниченного круга лиц (на сайте организации, в печатных изданиях, в рекламе и т. д.) персональные данные работника, нужно получить его согласие.
Сколько согласий запрашивать?
В статье 9 Закона № 152-ФЗ уже установлена обязанность работодателей запрашивать у работника согласие на обработку персональных данных. Эта статья содержит и требования к оформлению такого согласия. В частности, оно должно быть конкретным, информированным и сознательным. Работник может дать его в любой позволяющей подтвердить факт получения такого согласия форме (письменно или в виде электронного документа, подписанного электронной подписью), если иное не предусмотрено федеральным законом.
Это согласие работодатели уже давно должны были запросить у работников.
К сведению: отдельное письменное согласие оформляется на обработку специальных категорий персональных данных, касающихся расовой, национальной принадлежности, политических взглядов, религиозных или философских убеждений, состояния здоровья, интимной жизни (ст. 10 Закона № 152-ФЗ).
В новой ст. 10.1 Закона № 152-ФЗ прямо указано, что согласие на обработку персональных данных, разрешенных их субъектом для распространения, оформляется отдельно от иных согласий субъекта ПД на обработку его данных.
Таким образом, ранее составленные согласия на обработку персональных данных в соответствии со ст. 9 Закона № 152-ФЗ продолжают свое действие, в отношении них никаких изменений нет. А для размещения ПД работников в общем доступе работодатели должны запросить у работников отдельное согласие.
Обратите внимание: если работник сам раскроет свои личные данные, но не предоставит согласие, доказывать правомерность их распространения придется всем лицам, которые распространили эти сведения. Доказывать это понадобится и в случае, если ПД оказались раскрытыми неопределенному кругу лиц вследствие правонарушения, преступления или обстоятельств непреодолимой силы.
Требования к согласию
Основные требования к согласию установлены ст. 10.1 Закона № 152-ФЗ.
Составляя согласие, работодатель должен предоставить работнику возможность определить список тех персональных данных, которые он разрешает распространять, по каждой категории (общие, специальные, биометрические).
В согласии должно быть четко сформулировано, на что конкретно согласен работник. Если он не согласен с распространением или не указал специальные условия обработки для некоторых категорий персональных данных и их перечень – такие сведения можно только обрабатывать, без распространения (передачи, предоставления и иных действий) неограниченному кругу лиц.
Если из согласия не совсем понятно, что можно делать с ПД, а что нельзя, лучше ничего не публиковать.
Обратите внимание: молчание или бездействие работника ни при каких обстоятельствах не может считаться согласием на обработку персональных данных, разрешенных для распространения.
Получает согласие работодатель в первую очередь непосредственно от работника. А с 1 июля 2021 года его можно будет оформить с использованием инфосистемы Роскомнадзора.
Работодатель обязан опубликовать информацию об условиях обработки персональных данных и запретах, наложенных субъектом, в течение трех дней после получения согласия. Где ее публиковать – пока непонятно. Придется ждать разъяснений Роскомнадзора.
Нельзя запретить публиковать персональные данные, если они распространяются в государственных, общественных и иных публичных интересах, определенных законами РФ.
Работник может в любой момент потребовать запретить распространение своих ПД. Это требование должно включать в себя фамилию, имя, отчество (при наличии), контактную информацию (номер телефона, адрес электронной почты или почтовый адрес) субъекта ПД и перечень данных, обработка которых подлежит прекращению. Действие согласия прекращается с момента получения работодателем такого требования.
Обратиться с запретом на распространение своих ПД субъект может к любому лицу, обрабатывающему его данные, при несоблюдении этим лицом требований ст. 10.1 Закона № 152-ФЗ. Можно и обратиться в суд. Распространение данных должно прекратиться:
в течение трех рабочих дней с момента обращения;
или в срок, указанный в постановлении суда;
или в течение трех рабочих дней с момента вступления решения суда в законную силу.
Положения ст. 10.1 Закона № 152-ФЗ не распространяются на случаи обработки персональных данных органами власти.
К сведению: уведомлять Роскомнадзор о том, что сотрудники дали согласие распространять информацию о них, не нужно (п. 4 ч. 2 ст. 22 Закона № 152-ФЗ).
Оформление согласия
Требования к содержанию согласия на обработку персональных данных, разрешенных для распространения, разработаны Роскомнадзором, но не утверждены. Пока шаблон согласия не утвержден, приведем образец с учетом этих требований. Об изменениях будем держать вас в курсе.
Ректору
ФГБОУ ПО «Самарский государственный университет»
Владимирову Владимиру Владимировичу,
адрес местонахождения 123456, Самара, ул. Самарская, д. 1
ОГРН: 1234567890123 ИНН: 1234567890
ОКВЭД: 12.34 ОКПО: 12345678
ОКОГУ: 1234567 ОКОПФ: 12300 ОКФС: 12От Иванова Ивана Ивановича,
паспорт серии 12 34 № 123456 выдан 12 января 2000 года
ОВД Самарского района г. Самары,
зарегистрированного по адресу 123456, Самара,
ул. Ленина, д. 1, кв. 23.
Адрес электронной почты:
ivanov@yandex.ru
Номер телефона:
+7 (123) 456-78-90Согласие на обработку персональных данных, разрешенных субъектом персональных данных для распространения
Настоящим я, Иванов Иван Иванович, руководствуясь статьей 10.1 Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных», заявляю о согласии на распространение ФГБОУ ПО «Самарский государственный университет» моих персональных данных с целью размещения информации обо мне на официальном сайте ФГБОУ ПО «Самарский государственный университет» в следующем порядке:
Категория персональных данных
Перечень персональных данных
Разрешаю к распространению (да/нет)
Разрешаю к распространению не-ограниченному кругу лиц (да/нет)
Условия и запреты
Дополнительные условия
Общие персональные данные
Фамилия
Да
Да
Имя
Да
Да
Отчество
Да
Да
Год рождения
Нет
Нет
Месяц рождения
Да
Да
Дата рождения
Да
Да
Место рождения
Да
Нет
Адрес
Нет
Нет
Семейное положение
Да
Нет
Только сотрудникам отдела кадров
Образование
Да
Нет
Профессия
Да
Нет
…
…
…
Специальные категории персональных данных
Состояние здоровья
Да
Нет
Только сотрудникам отдела кадров
Сведения о судимости
Да
Нет
Только сотрудникам отдела кадров
…
…
…
Биометрические персональные данные
Цветное цифровое фотографическое изображение лица
Да
Да
…
…
…
Сведения об информационных ресурсах Оператора, посредством которых будут осуществляться предоставление доступа неограниченному кругу лиц и иные действия с персональными данными субъекта персональных данных:
Информационный ресурс
Действия с персональными данными
https://sgu-sgu@.ru/
Предоставление сведений неограниченному кругу лиц
https://corp.sgu-sgu@.ru/
Предоставление сведений сотрудниками организации
…
…
Настоящее согласие дано мной добровольно и действует с 01.03.2021 по 31.12.2021.
Оставляю за собой право потребовать прекратить распространять мои персональные данные. В случае получения требования Оператор обязан немедленно прекратить распространять мои персональные данные, а также сообщить перечень третьих лиц, которым персональные данные были переданы.
«01» марта 2021 г. Иванов Иванов И. И.
Роскомнадзор отметил, что указание специальных категорий персональных данных и биометрических персональных данных допускается в случае предварительного получения оператором, осуществляющим обработку данных, согласия на их обработку в соответствии с требованиями ст. 9 – 11 Закона № 152-ФЗ.
Подчеркнем, что в согласии должен быть отражен конкретный срок его действия (определенный период времени или дата окончания срока действия). При этом не допускается ни указание об автоматической пролонгации срока действия согласия, ни определение срока его действия путем установления бессрочного статуса или указания на событие, наступление которого возможно в долгосрочной перспективе.
Итак, если вы размещаете информацию о работниках в открытом доступе и еще не получили от них согласие, срочно его запросите. Ведь требования к защите персональных данных становятся жестче, поправки в ст. 13.11 «Нарушение законодательства РФ в области персональных данных» КоАП РФ вступят в силу 27 марта 2021 года (Федеральный закон от 24.02.2021 № 19-ФЗ «О внесении изменений в Кодекс Российской Федерации об административных правонарушениях»).
Так, обработка персональных данных без письменного согласия повлечет за собой уже двойные штрафы:
Категории персональных данных
Все без исключения операции, связанные с обработкой персональных данных в ИСПДн, предполагают следование требованиям ФЗ-152 и другим нормативно-правовым актам, касающимся использования ПДн. В частности, любой организации придется принимать определенные меры технической и организационной безопасности, предварительно определив уровень защищенности ИСПДн (до 2013 года было разделение на классы), что предусматривает Постановление Правительства РФ № 1119. Чтобы понять, насколько эффективно система нейтрализует факторы, приводящие к несанкционированному доступу и применению личных сведений субъектов ПДн, нужно определить, какие категории персональных данных вы обрабатываете. Этот параметр наравне с типом УБ и другими показателями повлияет на причисление ИС к 1, 2, 3 или 4 уровню.
Установленные законом категории обрабатываемых персональных данных
Разделение ПДн необходимо для того, чтобы устанавливать отдельные правила обработки и защиты для информации разного характера, а также наказания организаций, которые их нарушают. Действующее российское законодательство предусматривает 4 категории обрабатываемых ПДн:
- общедоступные;
- биометрические;
- специальные;
- иные.
Несмотря на внесение различных изменений, четко прописаны только три первые группы, а вот в отношении последней нет конкретики. Перед операторами стоит задача понять, с какими сведениями они работают, и только потом устанавливать степень защищенности ИС.
Категория общедоступных ПДн
Отличительной особенностью таких персональных данных является возможность их получения неограниченным кругом лиц. Они присутствуют в открытых источниках, например, справочниках и иных документах, при этом гражданин должен предварительно дать свое согласие на размещение. В соответствии с классификацией ФЗ-152 в данную категорию персональных данных входят:
- имя, фамилия и отчество субъекта;
- место, где человек родился или проживает;
- возраст;
- профессия, образование;
- месяц, год и число рождения;
- электронная почта;
- телефонный номер и т.д.
Нужно учитывать, что если гражданин не согласен с тем, что информация о нем общедоступна, то он имеет право потребовать её удалить из источника путем подачи заявления. Также это может быть сделано при выдаче соответствующего решения государственного органа либо суда.
Биометрические ПДн
Практически на любом предприятии есть система охраны и видеонаблюдения, а также ограничения доступа на территорию либо в отдельные помещения. В качестве идентификатора лиц, которые имеют право находиться в определенных зонах или выполнять определенные действия, выступают, как правило, фотографии, отпечатки пальцев или рисунок сетчатки глаза. Эти и другие физиологические особенности входят в категорию биометрических ПДн, а их использование в обязательном порядке требует получения письменного согласия владельцев. Документ не требуется только, если речь идет об использовании данных в целях обеспечения государственной безопасности, работы госструктур, а также осуществлении правоохранительной деятельности.
Работая с такими сведениями, оператору нужно брать в расчет ограничение по условиям обработки — их разрешено собирать, дополнять, хранить и т.д. только до тех пор, пока не достигнута цель обработки или не прошел срок, прописанный в подписанном субъектом разрешении.
Что является специальной категорией персональных данных?
В данную группу входят:
- сведения, касающиеся состояния здоровья;
- гендерная и расовая принадлежность;
- сведения интимного характера, включая сексуальную ориентацию и все, что касается половой жизни;
- философские воззрения;
- религиозные убеждения;
- политические взгляды и т.д.
Для обработки специальных категорий персональных данных требуется выполнение одного из условий:
- получение письменного согласия установленного законом образца;
- использование сведений, опубликованных в общедоступных источниках самим гражданином;
- вступление в силу международных договоренностей;
- выполнение действий в рамках судебного производства или по решению суда;
- возникновение риска для жизни и здоровья субъекта либо окружающих людей;
- обработка информации в рамках деятельности общественной либо религиозной организации.
Категория иных персональных данных
Четкого определения, какие сведения могут быть отнесены в эту группу, в нормативно-правовой документации нет. Указано только, что речь идет о ПДн, не относящихся к предыдущим категориям. То есть оператору, чтобы идентифицировать информацию как «иную», придется убедиться в том, что она не является биометрической, общедоступной или специальной.
Категории субъектов персональных данных
В процессе установления уровня защищенности, что требуется каждому оператору ИСПДн, необходимо проанализировать не только особенности обрабатываемой личной информации, но и определиться с категориями субъектов ПДн. В широком представлении под субъектами подразумеваются граждане, которых можно идентифицировать, используя те или иные виды касающихся их сведений. Но если говорить о расчете итогового показателя, который отображает способность ИС нейтрализовать угрозы, то здесь правительственное Постановление № 1119 устанавливает две категории:
- лица, которые не являются штатными или внештатными сотрудниками организации;
- лица, связанные с компанией трудовыми взаимоотношениями.
В дополнение к этому при расчете уровня защищенности нужно будет определиться с количеством граждан, чьи ПДн обрабатываются — меньше или больше 100 000 субъектов. После этого останется установить типы актуальных угроз, и можно приступать к разработке организационно-технических мероприятий, направленных на защиту от неправомерных действий с персональными данными.